Scan
现状扫描
弄清网络结构、关键资产与现有防护缺口。
梳理拓扑分区、互联网暴露面、工业网隔离情况,以及现有防火墙、日志与工单流程。
工作内容
- 资产与系统清单
- 网络架构与数据流
- 已有安全设备与日志源
- 合规与等级保护要求
夏创从资产与边界梳理入手,帮企业建立可运行的监测与响应能力:日志与流量采集、告警分级、态势展示与溯源分析,并与现有网络、主机、业务系统协同。办公网、数据中心及工业 OT 场景均可按等级保护与实际架构分步建设,避免「堆设备、没人看告警」。
安全事件、资产风险与攻击路径集中展示,支撑管理例会
多源日志归集、关联规则与检索,缩短定位时间
异常流量、入侵行为监测,支持攻击链还原
工控协议审计、区域隔离与 Satri Guard 等行业组件
混合云、分支、工业网分层设计,不强行统一一种产品栈
平台辅助分析,关键处置仍由客户安全岗位确认
对照等保与行业规范留痕,便于测评与检查
与软件开发、集成、运维项目同一团队,接口与文档风格一致
建设原则
先摸清资产与日志来源,再谈平台;告警有人跟、事件有记录、策略能迭代。
网络分区、关键系统、对外暴露面与账号权限纳入台账,监测范围与责任人对应清楚。
规则与阈值按业务分级,值班与升级路径明确,减少「海量低价值告警」拖垮安全团队。
日志、流量与操作审计按合规要求保留,支持事后溯源与等保、行业检查取证。
与软件集成、运维监控项目同一交付习惯,后续可叠加漏洞管理、演练与自动化响应。
SATRI 方法论
网络安全与威胁监测类项目按 Scan 到 Improve 分阶段推进,便于预算分期、等保对标与日常运营衔接。
弄清网络结构、关键资产与现有防护缺口。
梳理拓扑分区、互联网暴露面、工业网隔离情况,以及现有防火墙、日志与工单流程。
工作内容
识别高风险路径与监测盲区,排定建设优先级。
结合攻防演练或历史事件,明确先补日志、先分区还是先上监测平台。
工作内容
输出可落地的技术与管理方案。
确定监测架构、采集点、规则策略、大屏与工单联动,工业场景单独标注协议与可用性约束。
工作内容
部署、调优与试运行同步完成。
设备或平台上线、规则调优、值班培训;OT 环境安排窗口期,避免影响生产。
工作内容
用演练与事件复盘驱动策略更新。
定期漏洞与策略复查,更新威胁情报与应急预案,必要时扩展自动化封堵或 SOAR。
工作内容
按等保级别与合同约定裁剪,以下为安全监测类项目常见产出。
企业网
对办公网、数据中心等环境,集中采集网络、主机、应用与安全设备日志,通过规则与关联分析形成可查询、可告警的事件视图。
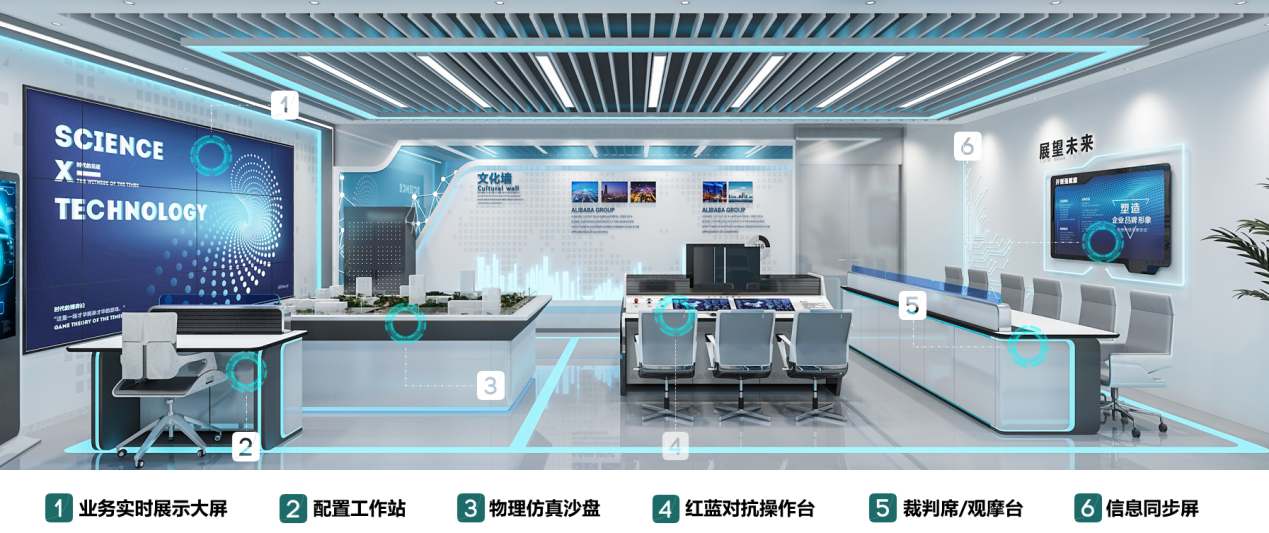
态势大屏与周期报告服务管理层掌握趋势;一线运维与安全员在统一界面分诊、派单与闭环,避免多系统来回切换。
工业场景
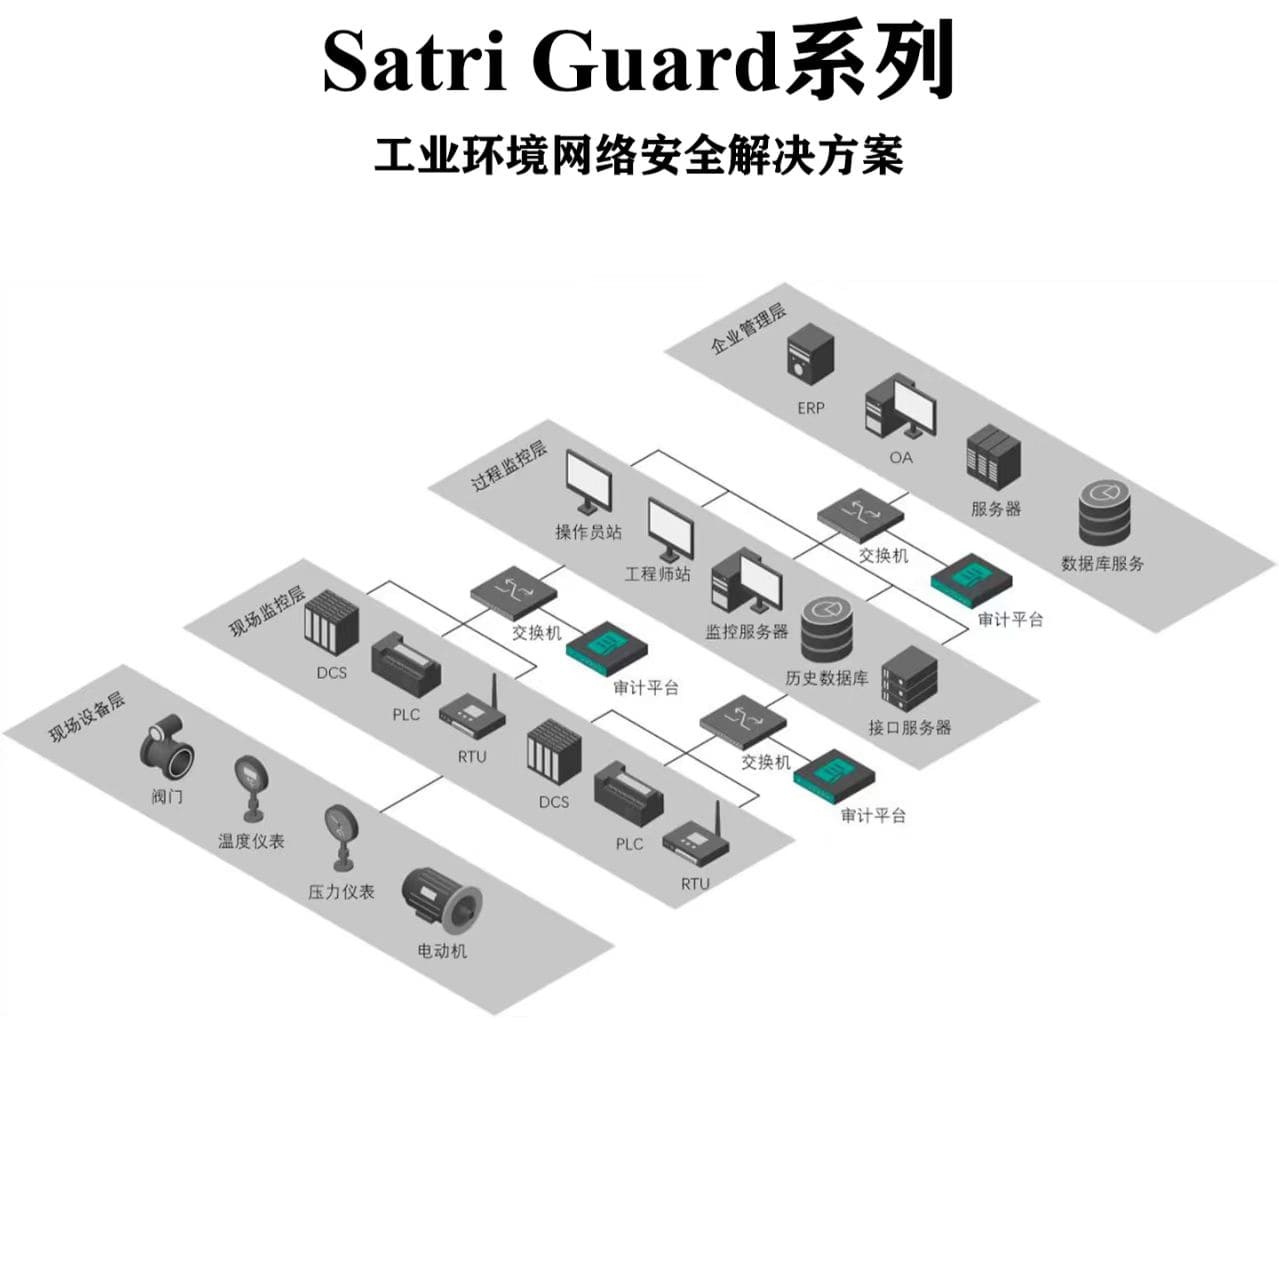
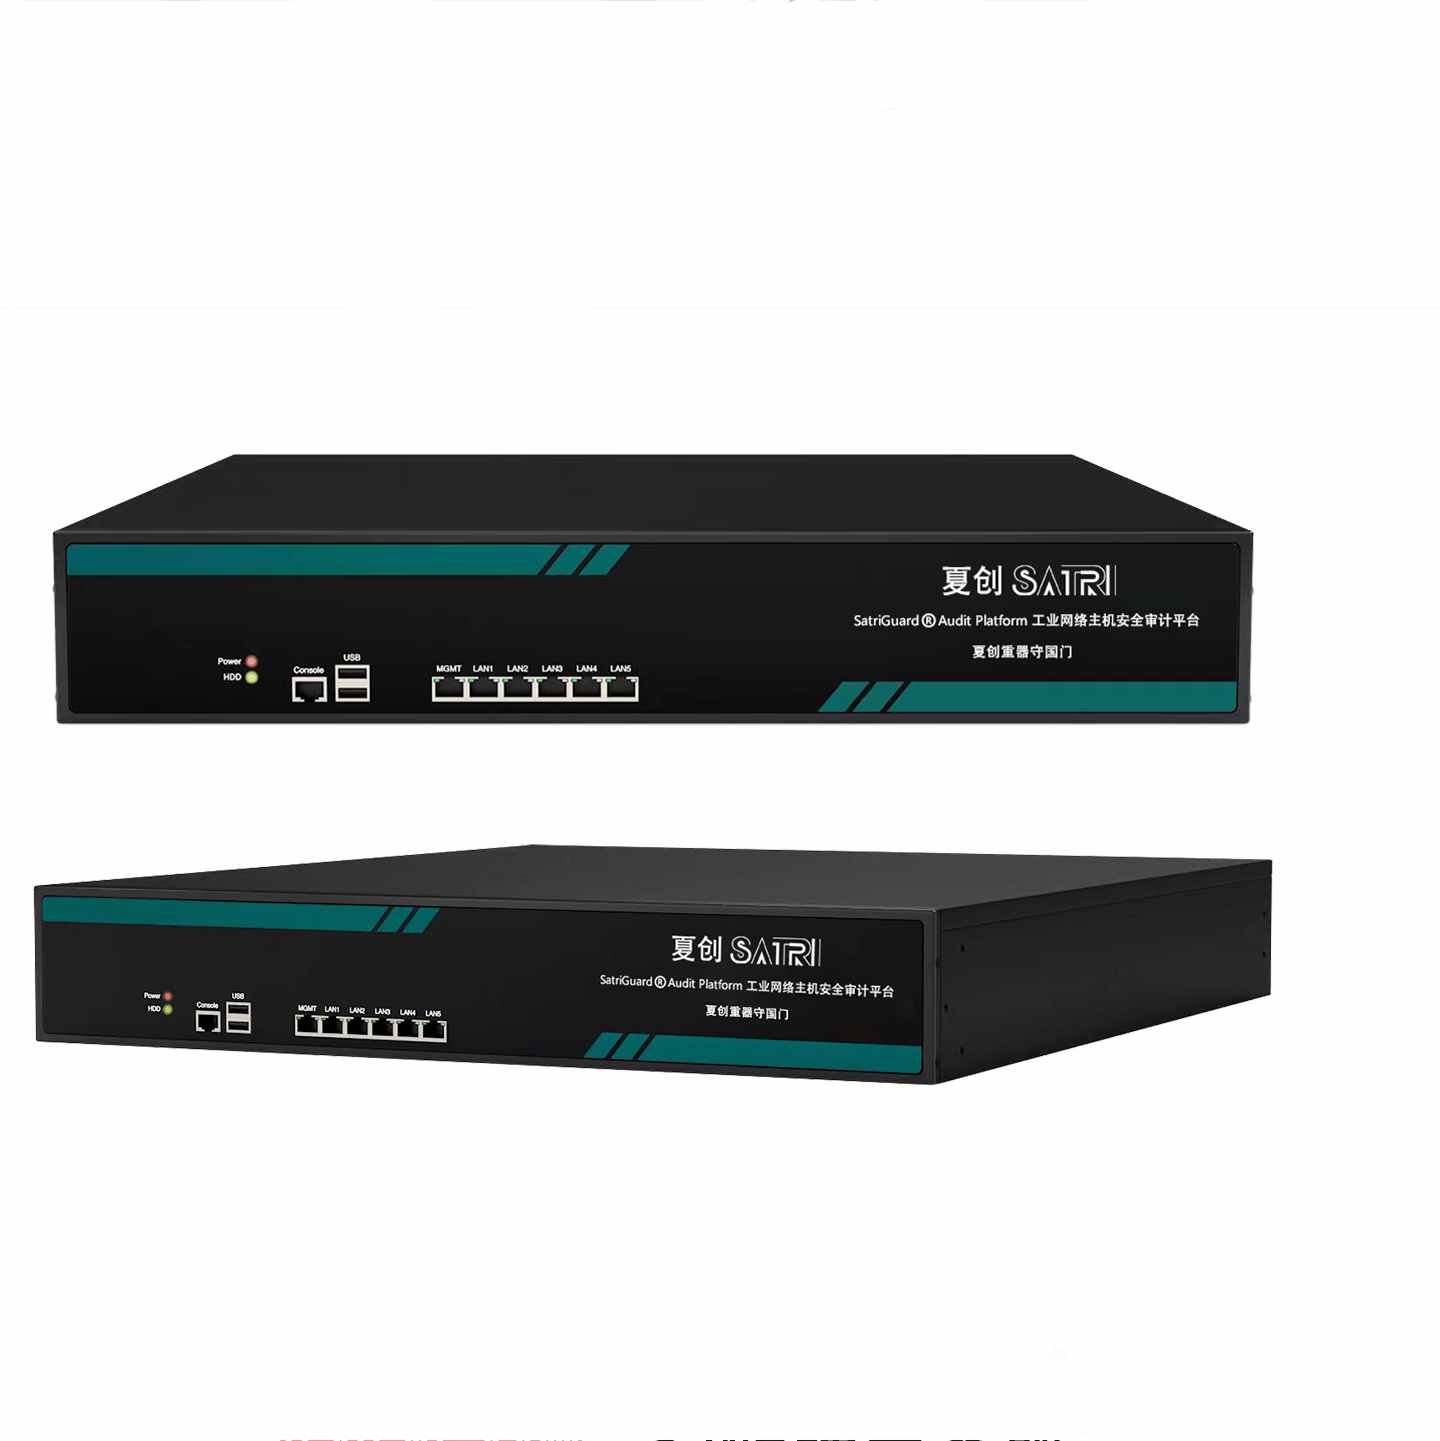
生产网与办公网隔离、工控协议监测、主机审计等需求,通过 Satri Guard 等组件与项目化集成落地,兼顾可用性与可检查性。
配置与策略变更可图形化编排与版本管理,便于现场工程师在授权范围内调整,而不影响整体架构一致性。
响应侧
安全事件发生后,依托留存日志与流量样本还原时间线,明确影响范围与入口,输出整改建议。
与客户 IT、业务及外部监管要求对齐通报节奏,必要时协助编写事件报告与后续加固方案。
合规
建设阶段对照等级保护要求设计技术与管理措施,交付文档可直接作为测评与年检材料的一部分。
日志保留、权限分离、操作审计等控制项与监测平台联动,减少「测评前突击补材料」的情况。
适用对象
已完成基础信息化、需要专职或兼职安全运营团队的企业;制造、能源、交通等存在 OT 网络的客户;以及等保测评与行业监管有明确时间表的项目。
若同期推进业务系统新建或上云,建议安全域与业务架构一并评审,由夏创软件与安全方案在同一 SATRI 节奏下衔接。
可先查看相关案例,或说明网络规模、行业与当前痛点,便于初步判断分期方案。
商务咨询
留下称呼与手机号,客户经理会在工作时间内与您联系。